تحولت الهجمات السيبرانية خلال العقد الماضي من محاولات لسرقة البيانات واختراق الحسابات إلى سلاح قادر على تعطيل اقتصادات وقطاعات حيوية، وتهديد سلاسل الإمداد، وإلحاق أضرار مادية تتجاوز العالم الرقمي. وتطورت أساليبها من برمجيات الفدية إلى اختراق أنظمة التحكم الصناعي وسرقة مليارات الدولارات من الأصول المشفرة.
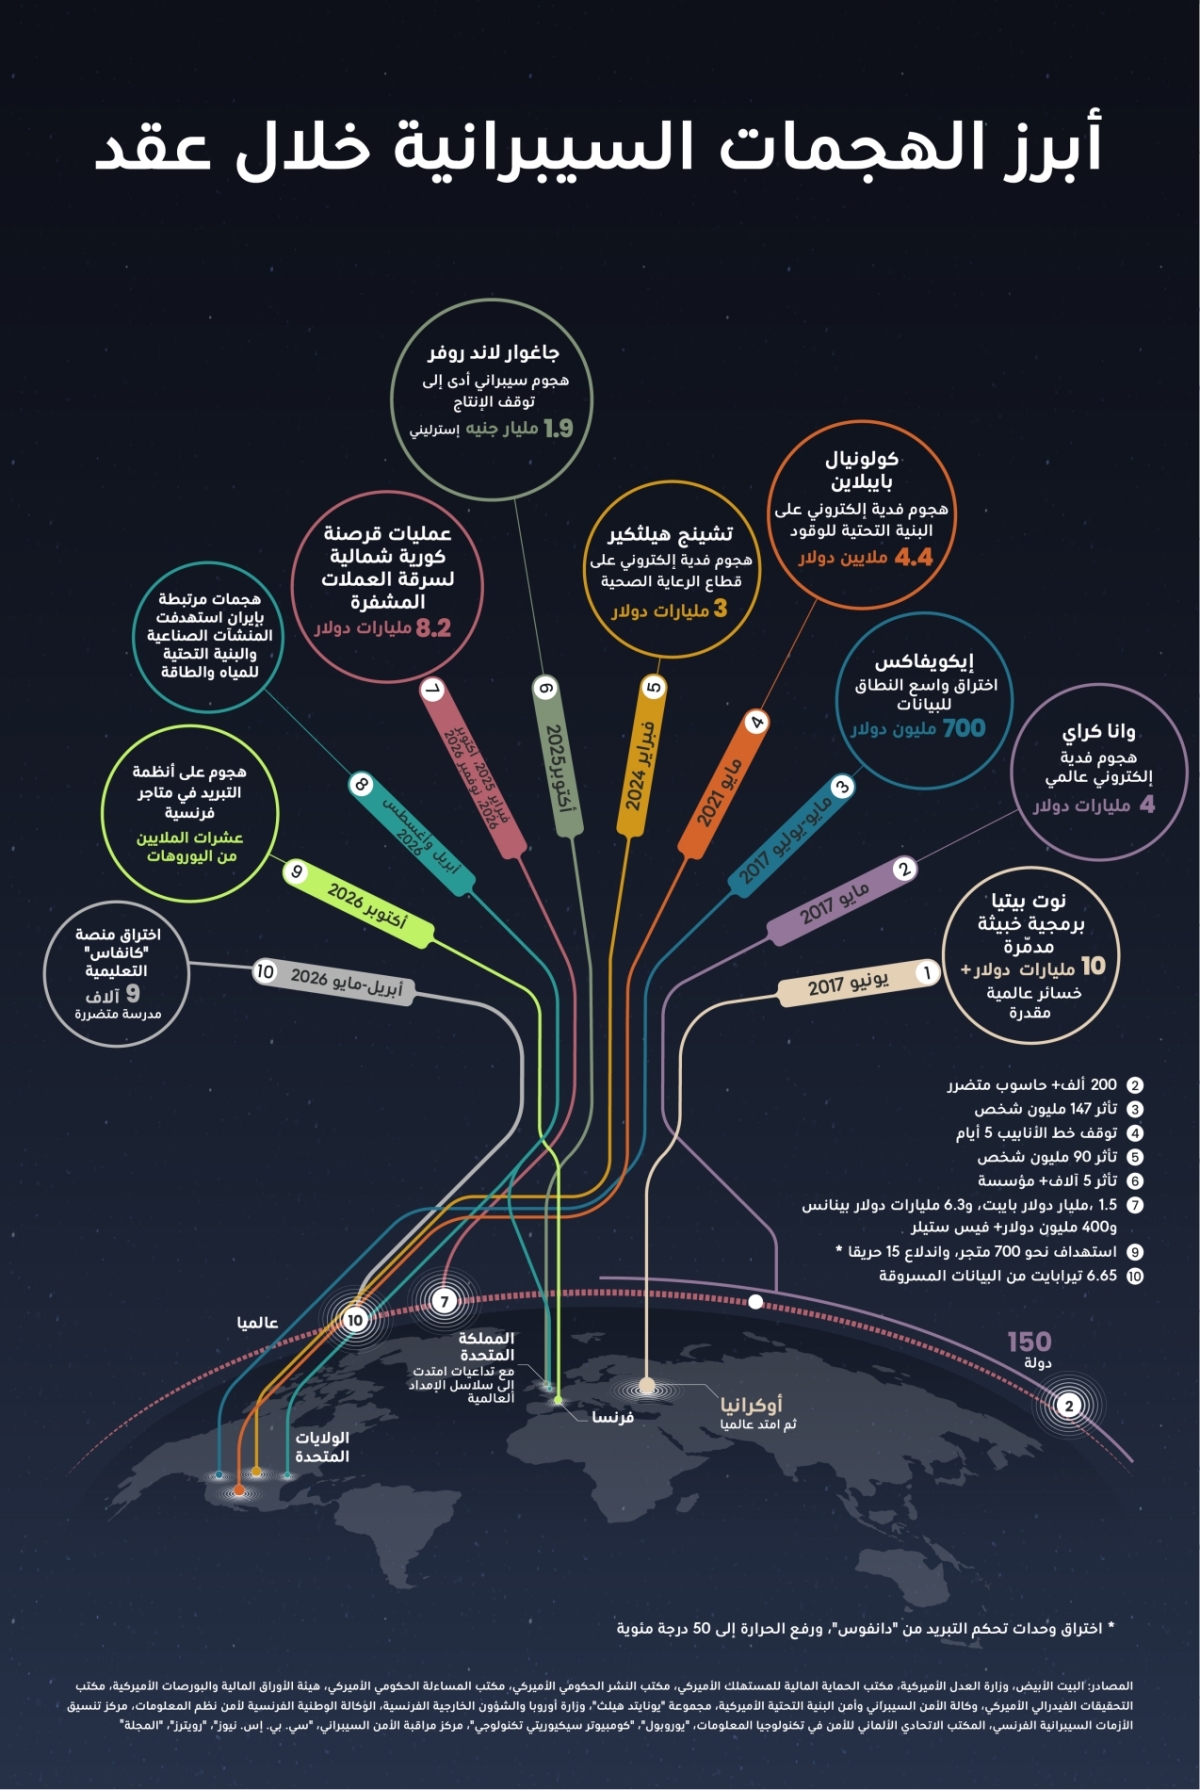
شكل عام 2017 نقطة تحول، مع هجومَي “وانا كراي” و”نوت بيتيا”، اللذين كشفا قدرة البرمجيات الخبيثة على الانتشار عبر الحدود وإصابة مؤسسات وقطاعات متعددة. ففي مايو/أيار، اجتاح “وانا كراي” أكثر من 150 دولة، وأصاب نحو 200 ألف حاسوب، مقدرا إجمالي خسائره بنحو 4 مليارات دولار. واستغل ثغرة في نظام “ويندوز” لتشفير الملفات وطلب فدية في مقابل فك تشفيرها، مستهدفا مستشفيات ومصانع وشركات ومؤسسات حكومية
وبعد شهر، انتشر “نوت بيتيا” من أوكرانيا إلى أنحاء العالم، معطلا عمليات شركات كبرى، بينها “موندليز” و”ميرك” و”ميرسك” و”فيديكس”. وعلى الرغم من ظهوره كبرمجية فدية، استهدف أساسا تدمير البيانات وتعطيل الأنظمة، لا تحصيل الأموال. وتجاوزت تقديرات أضراره العالمية 10 مليارات دولار. وفي العام نفسه، كشف اختراق شركة “إيكويفاكس” بيانات نحو 147 مليون شخص، وأفضى إلى تسويات وغرامات بلغت قيمتها المحتملة 700 مليون دولار.
وفي مايو/أيار 2021، استهدف هجوم “كولونيال بايبلاين”، أحد أكبر خطوط نقل الوقود الأميركية، مما دفع الشركة إلى وقف تشغيله خمسة أيام احترازيا، وأثار مخاوف من نقص الوقود واضطراب الإمدادات. ودفعت الشركة فدية بلغت 4.4 ملايين دولار، استعادت السلطات الأميركية جزءا منها لاحقا.
ولم تستثن الهجمات قطاع الرعاية الصحية، ففي عام 2024، عطل هجوم شركة “تشينج هيلثكير”، إحدى أكبر منصات معالجة المطالبات الطبية والمدفوعات الأميركية، متسببا باضطراب واسع في معاملات المستشفيات والصيدليات وشركات التأمين. وقدرت “يونايتد هيلث غروب” تكاليف الاستجابة المباشرة بنحو 2.2 مليار دولار، والخسائر التشغيلية بنحو 867 مليونا، فيما بلغ عدد المتأثرين بتسريب البيانات نحو 190 مليون شخص.
وفي 2025، أجبر هجوم “جاغوار لاند روفر” البريطانية الشركة على تعليق الإنتاج في مصانعها، وامتدت تداعياته إلى الموردين وسلاسل الإمداد. وقدر مركز مراقبة الجرائم السيبرانية البريطاني خسائره الاقتصادية بنحو 1.9 مليار جنيه إسترليني، مع تأثر أكثر من 5 آلاف مؤسسة.
بالتوازي، تصاعد استهداف العملات المشفرة. ففي فبراير/شباط 2025، سرقت أصول بقيمة 1.5 مليار دولار من منصة “بايبت”، ونسب مكتب التحقيقات الفيديرالي الأميركي العملية إلى جهات كورية شمالية. وفي أكتوبر/تشرين الأول 2026، أعلن المكتب مسؤولية كوريا الشمالية عن سرقة أكثر من 6 مليارات دولار من “بينانس”. وفي نوفمبر/تشرين الثاني، أعلنت وزارة العدل الأميركية إجراءات لتعطيل حملة “فيس ستيلر”، التي سرقت أصولا مشفرة تجاوزت قيمتها 400 مليون دولار خلال 18 شهرا.
وامتد التهديد إلى أنظمة التحكم الصناعي. ففي 2026، رصدت السلطات الأميركية هجمات مرتبطة بإيران استهدفت وحدات التحكم المنطقية القابلة للبرمجة في منشآت المياه والطاقة والخدمات الحكومية والبلدية. وفي أكتوبر/تشرين الأول، استهدفت هجمات وحدات تحكم التبريد في نحو 700 متجر فرنسي، فتسببت في إتلاف أغذية وحرائق في 15 موقعا على الأقل. ونسب مركز تنسيق الأزمات السيبرانية الفرنسي العملية إلى وحدة “شهيد كاوه” المرتبطة بالحرس الثوري الإيراني.
وفي 2026 أيضا، تعرضت منصة “كانفاس” التعليمية لاختراق طال بيانات مرتبطة بنحو 9 آلاف مدرسة وجامعة. وأعلنت مجموعة “شايني هانترز” سرقة 6.65 تيرابايت من البيانات، وفق ادعاءات نقلتها “رويترز”.
وتزامنت هذه الهجمات مع اضطرابات تقنية واسعة في الولايات المتحدة خلال نوفمبر/تشرين الثاني 2026. ففي 12 نوفمبر، عطل خلل في خدمات “مايكروسوفت 365” تطبيقات “أوتلوك” و”تيمز” و”شيربوينت” و”كوبايلوت” لأكثر من 24 ساعة، من دون رصد نشاط خبيث. وفي اليوم التالي، أوقفت إدارة الطيران الفيديرالية الإقلاع على مستوى البلاد إثر اضطراب في شبكة الاتصالات الداعمة لمراقبة الحركة الجوية، عازية المشكلة إلى عدم استقرار معدات قديمة بعد تدفق كثيف للبيانات. وألغت شركات الطيران نحو 12,462 رحلة، بينها 9,082 لدى الشركات الكبرى.
وفي 16 نوفمبر، واجه عملاء مصارف أميركية، بينها “جيه. بي. مورغان تشيس” و”ويلز فارغو” و”بنك أوف أميركا”، صعوبات في الوصول إلى خدمات وإتمام معاملات، امتد أثرها إلى “زيل”، شبكة التحويلات المالية الفورية بين الحسابات المصرفية. وأرجع “جيه. بي. مورغان” الاضطراب إلى خلل برمجي، نافيا وجود صلة بهجوم سيبراني.
وعلى الرغم من عدم ثبوت رابط بين هذه الحوادث، أعاد تتابعها تسليط الضوء على أخطار الاعتماد على مزودي التكنولوجيا والأنظمة الرقمية المترابطة، وصعوبة التمييز السريع بين الأعطال التشغيلية والهجمات الخبيثة واحتواء تداعياتها.